Najbardziej zaawansowana operacja hakerska w historii
17 lutego 2015, 10:45Przed 6 laty grupa znanych naukowców otrzymała pocztą płyty CD z materiałami z konferencji naukowej w Houston, w której wczesniej uczestniczyli. Na płytach, o czym naukowcy nie wiedzieli, znajdował się szkodliwy kod. Wgrali go członkowie zespołu Equation Group, którzy przechwycili płyty w czasie, gdy były one przewożone przez pocztę
The Dukes - cybernetyczne ramię Moskwy?
17 września 2015, 09:43Przez ostatnie siedem lat rosyjska grupa zajmująca się cyfrowym szpiegostwem - i prawdopodobnie powiązana z rządem w Moskwie - przeprowadziła liczne ataki przeciwko rządom, think tankom i innym organizacjom. Firma F-Secure opublikowała właśnie raport na temat grupy, którą analitycy nazwali "the Dukes".
Atakuje Windows, by zainfekować Linuksa
22 lutego 2017, 12:20Eksperci z firmy Kaspersky ostrzegają, że skutki ataku złośliwego kodu Mirai – który bierze na cel urządzenia z Linuksem i tworzy z nich botnet – mogą być groźniejsze, niż się początkowo wydawało. Specjaliści odkryli bowiem złośliwy kod na Windows, który najpierw infekuje pecety z systemem z Redmond, a następnie korzysta z nich by wyszukać urządzenia z Linuksem i zainfekować je kodem Mirai.
Ruszyła pierwsza w Polsce miejska farma akwaponiczna
29 marca 2023, 10:57We Wrocławiu otwarta została pierwsza w Polsce miejska farma akwaponiczna. Powstała ona w ramach polsko-norweskiego PROJEKTU USAGE. Rolą farmy akwaponicznej w centrum miasta jest zapewnienie świeżej żywności przeznaczonej dla lokalnych mieszkańców. Hodowla i uprawa w pobliżu odbiorcy to również skrócony łańcuch dostaw i ograniczony ślad węglowy, a wszystko to w trosce o środowisko i nasze bezpieczeństwo – podkreślono na stronie Miejskiej AquaFarmy.
Rządowy trojan nielegalny i pełen dziur
11 października 2011, 10:06Grupa Chaos Computer Club (CCC) poinformowała o otrzymaniu z anonimowego źródła kodu tzw. Bundestrojaner, czyli konia trojańskiego wykorzystywanego przez niemieckie agendy rządowe w celu inwigilacji
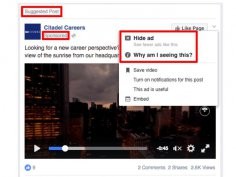
Nowy adblocker zablokuje każdą reklamę
18 kwietnia 2017, 11:11Naukowcy z Uniwersytetów Princeton i Stanforda stworzyli nowatorskie oprogramowanie blokujące reklamy, które opiera się na zupełnie innej filozofii, niż tradycyjne adblockery. Podczas testów ich program zablokował reklamy na 50 z 50 testowanych witryn oraz blokował reklamy na Facebooku, czego nie potrafią inne adblockery.
Trojan rozwiązuje CAPTCHA
12 marca 2015, 08:50Analitycy z Kaspersky Lab odkryli pierwszy znany szkodliwy kod, który radzi sobie z systemem CAPTCHA. Kod nazwany Trojan-SMS.AndroidOS.Podec potrafi rozwiązać CAPTCHA i jest wykorzystywany przez cyberprzestępców do zapisywania użytkowników do usług SMS Premium
Ransomware-as-a-service – nowy niebezpieczny trend wśród cyberprzestępców
19 kwietnia 2017, 11:29Ransomware Karmen, to przejaw nowego, niebezpiecznego tredu w świecie cyberprzestępczości. Posługujący się językiem rosyjskim użytkownik o pseudonimie DevBitox oferuje Karmen na czarnorynkowych forach i reklamuje je jako ransomware-as-a-service
Niewielki, ale skuteczny
3 czerwca 2015, 11:17Abatis to mało znana, niewielka firma założona przez pracowników University of London. Jej pierwszy komercyjny produkt pojawił się w 2011 roku, jednak jest ona na tyle niezwykły, że przyciągnął wyjątkowych klientów. Kontrahentami Abatis są m.in. Lockheed Martin, sektor energetyki jądrowej, sektor kontroli ruchu powietrznego, szwajcarska armia, ONZ czy londyński Network Rail. Abatis produkuje kod zabezpieczający systemy informatyczne.
Złośliwa aplikacja na Androida okrada użytkowników PayPala
17 grudnia 2018, 10:21Badacze z firmy ESET ostrzegają przed aplikacją na Androida, która kradnie pieniądze użytkownikom PayPala. Ofiarami padają osoby, które pobrały pewną aplikację, która ma rzekomo optymalizować pracę baterii. Aplikacja jest dostępna wyłącznie na stronach trzecich, nie ma jej w Google Play.
« poprzednia strona następna strona » 1 2 3 4 5 6 7 8 …